# Configuração DNSSEC Área do cliente
#### Pré-requisitos
Para execução deste processo, o usuário deve:
- Ter acesso à Área do Cliente da plataforma de hospedagem;
- Ter um domínio ativo registrado e gerenciado através da plataforma;
- Saber onde inserir as chaves DNSSEC no painel do domínio (ex: cPanel ou DirectAdmin).
#### Instrução de Trabalho
A seguir, são apresentados os passos necessários para ativar o DNSSEC para um domínio através da Área do Cliente:
#### **Passo 1 — Acessar a Área do Cliente**
Faça login com seu e-mail e senha na Área do Cliente.
---
#### **Passo 2 — Ir até a Seção de Domínios**
No menu principal, clique em **"Domínios" e "Gerenciar DNS"**
[](https://oraculo.gk2.cloud/uploads/images/gallery/2025-08/Yebimage.png)
---
#### **Passo 3 — Selecionar o Domínio Desejado**
Na lista de domínios, clique nos três pontinhos do domínio desejado e selecione **"Gerenciar Domínio"**.
[](https://oraculo.gk2.cloud/uploads/images/gallery/2025-07/V9aimage.png)
---
#### **Passo 4 — Acessar a Opção DNSSEC**
No menu lateral esquerdo, selecione a opção **"DNSSEC"**.
[](https://oraculo.gk2.cloud/uploads/images/gallery/2025-07/CbNimage.png)
---
#### **Passo 5 — Adicionar novo registro DNSSEC**
Clique em **"Adicionar novo registro DNSSEC"** para adicionar uma nova chave.
[](https://oraculo.gk2.cloud/uploads/images/gallery/2025-08/2Cwimage.png)
---
#### **Passo 6 — Copiar a Chave Gerada**
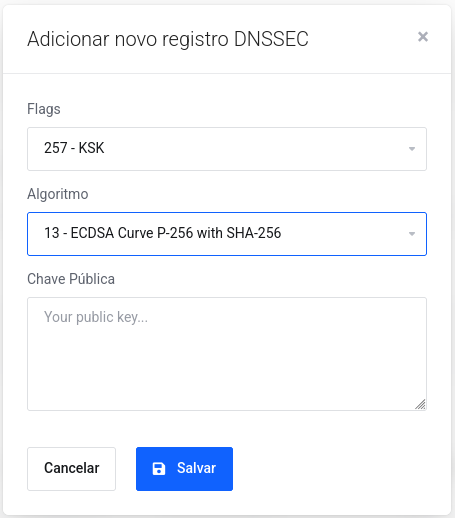
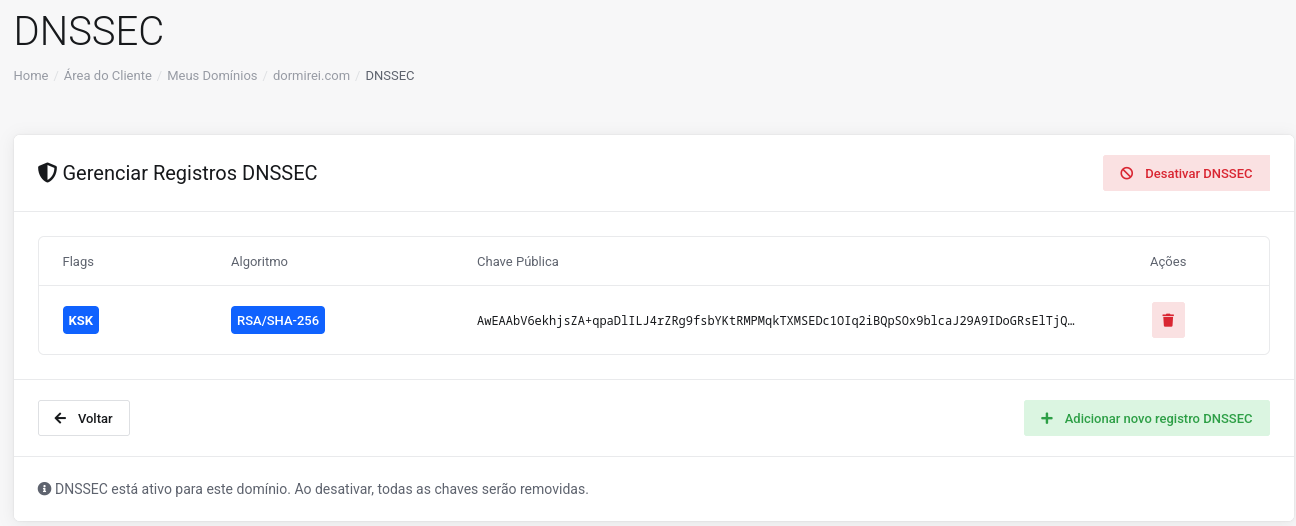
É necessário definir a Flags, Algorítimo e a chave publica.
Todos esses dados são gerados no seu painel ou na área do cliente, vai depende de onde seu domínio está sendo gerenciado.
Flags: é um número inteiro de 16 bits (2 bytes) que define **características da chave DNSKEY**, como se ela é usada para **assinatura de zona** (ZSK), para **autenticação de chave** (KSK)
Algoritimo: Esse campo especifica **como** a chave pública (armazenada no DNSKEY) deve ser interpretada e **qual algoritmo** foi usado para **gerar a assinatura digital** dos registros DNS
Chave Pública: É uma sequência de dados incluída no registro `DNSKEY` e usada para **verificar assinaturas digitais** feitas com a chave privada correspondente.
A chave privada **fica protegida no servidor de origem**, enquanto a **chave pública é publicada no DNS**
[](https://oraculo.gk2.cloud/uploads/images/gallery/2025-08/gJZimage.png)
[](https://oraculo.gk2.cloud/uploads/images/gallery/2025-07/q5cimage.png)
#### **Passo 7 — Validar DNSSEC**
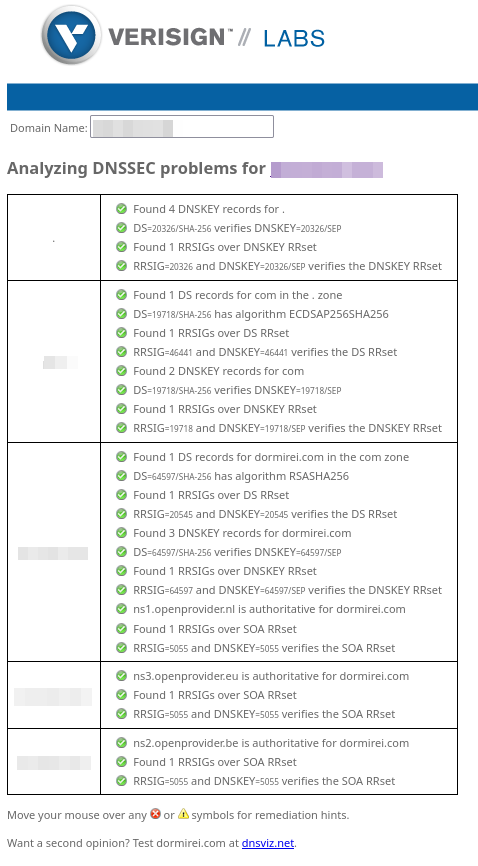
**Para validação acessar site: [https://dnssec-debugger.verisignlabs.com/](https://dnssec-debugger.verisignlabs.com/)**
[](https://oraculo.gk2.cloud/uploads/images/gallery/2025-08/lLtimage.png)
Com todos os campos verdes seu DNSSEC está ativado.
Essa verificação atualmente só funciona para Dominios com TLS internacional.
---
### **Conclusão**
Com a ativação do DNSSEC, a segurança do domínio é aprimorada, protegendo contra falsificação de dados DNS. Basta inserir a chave no painel de DNS utilizado e aguardar a propagação das configurações.
Informações de controle da versão
#### Assunto
POP-IT-000005 – Configuração DNSSEC na Área do Cliente
#### Palavras-Chave
< DNSSEC >
#### Introdução
Este POP tem como objetivo orientar o usuário na ativação do DNSSEC para domínios registrados na plataforma, fortalecendo a segurança do DNS.
#### Segurança da Informação
- Este documento é de livre divulgação para qualquer pessoa ou Corporação.
| Data: 05/08/2025 | Rev.:2.0 | Criado por: Ewerton | Aprovado por: | Visibilidade: Publico |